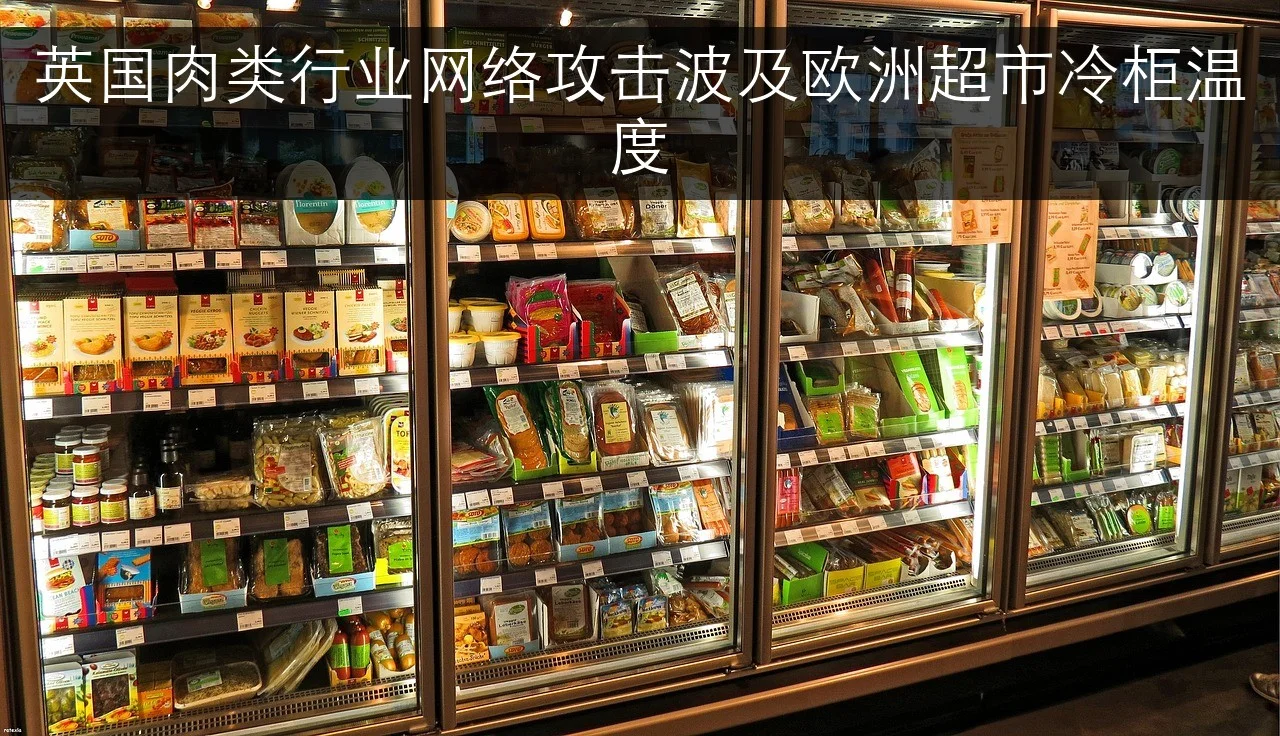
英国肉类行业遭遇一起网络攻击,攻击目标指向欧洲超市的冷柜温控系统。据BBC News报道,爱尔兰、瑞典和比利时等国的超市在周一报告冷柜温度被调高。这一事件把食品供应链的网络安全问题从企业后台推到了零售终端:被改动的不是账目或邮件,而是直接关系食品安全的冷藏设备设定。
已核验的信息集中在事件本身——攻击针对英国肉类行业,并波及多国超市冷柜温度。至于攻击者身份、入侵路径、受影响门店数量以及是否造成食品损耗,现有证据并未给出结论。读者需要区分两个层面:冷柜温度被调高是可以确认的现象,而它如何演变为食品安全与供应风险,仍取决于设备恢复速度、温控记录完整性和监管处置。
为什么肉类行业会成为攻击入口
肉类供应链的特点是环节多、系统杂、时效强。养殖、屠宰、加工、冷链运输和零售冷藏各自依赖不同的信息系统,任何一处与外部网络相连的温控或监控设备,都可能成为跳板。攻击者未必需要攻破核心数据库,只要触及可远程调节的温度设定,就能在物理世界制造可见后果。

这类攻击的经济逻辑在于不对称性:入侵成本可能不高,但受影响方需要停机排查、丢弃可疑批次、恢复设备并配合调查。肉类产品对温度尤其敏感,冷柜温度异常会直接触发食品安全流程,而不是简单的设备故障报修。正因如此,食品行业的网络风险不只是数据泄露问题,还包括对冷链完整性的破坏。
冷柜温度被调高意味着什么
超市冷柜的温度设定通常与食品安全规范挂钩,温度升高会缩短产品可售时间,并可能触发下架和销毁。已核验报道显示多国超市报告冷柜温度被调高,但并未说明升温幅度、持续时长和具体商品类别。没有这些参数,就无法判断哪些批次受到影响,也无法量化损耗。
对消费者而言,最直接的风险是买到未经妥善冷藏的肉类或冷藏食品;对零售商而言,风险在于合规记录和品牌信任。真正决定影响大小的,是温控数据是否可追溯:如果系统能还原每台冷柜的温度曲线,受影响批次就能被精准隔离;如果记录缺失,处置范围只能扩大,成本也随之上升。
零售终端为何成为攻击的可见面
超市冷柜位于供应链末端,却连接着门店管理系统、远程监控平台和第三方维护服务。门店数量多、设备分布广,远程调温本是为了节能和运维效率,但也意味着权限一旦被滥用,影响会同时出现在多个地点。爱尔兰、瑞典和比利时等国超市同日报告异常,说明受影响的可能不是单店故障,而是某种共享连接或集中管理环节。
这也解释了为何事件会从“英国肉类行业遭网络攻击”扩展到“欧洲多国超市冷柜温度被调高”。攻击的起点在行业侧,后果却由零售侧承担。对超市来说,应急重点不是追查攻击来源,而是先确认冷柜实际温度、隔离可疑商品、恢复设定并保留证据,再评估是否需要上报监管机构。
食品安全与网络安全的交界处
传统食品安全管理假设设备按设定运行,网络安全事件打破了这个假设。当温度设定可以被外部修改,食品安全的验证就不能只依赖设备显示值,而需要独立测温、批次记录和异常报警。已核验信息没有说明涉事超市是否启用了这类交叉校验,但这正是判断事件严重程度的关键条件。
监管层面的问题同样现实:网络攻击导致的冷链中断,应按食品安全事件处理,还是按网络安全事件处理?两种路径的通报对象、时限和证据要求不同。若缺少明确的跨部门协作机制,企业可能在两边都要应对,却难以形成一致的处置结论。这一交界地带的管理空白,比单次温度异常更值得关注。
后续值得观察的信号
第一,涉事方是否披露受影响门店和冷柜的范围,以及温度异常的持续时间。范围与时长决定了食品损耗和召回压力,也决定事件是局部故障还是系统性入侵。第二,冷柜温控系统是否恢复为人工确认与远程监控并行的模式,权限管理和第三方接入是否被重新审查。第三,英国肉类行业与欧洲零售端是否建立统一的事件通报渠道,让供应链上下游能同步判断风险。
对读者而言,这起事件的核心判断是:食品供应链的网络安全已经具备直接影响货架商品的能力,而冷柜温度只是最容易被看见的表现。攻击细节尚未公开,任何关于损失规模或责任归属的说法都应视为待验证。真正需要跟踪的,是温控数据能否支撑精准处置,以及行业是否把冷链设备纳入网络安全防护的常规范围。